

Tutoriales-y-guias
Tutoriales detallados para aprender nuevas habilidades y tecnologías
Videos
Píldoras
Posts
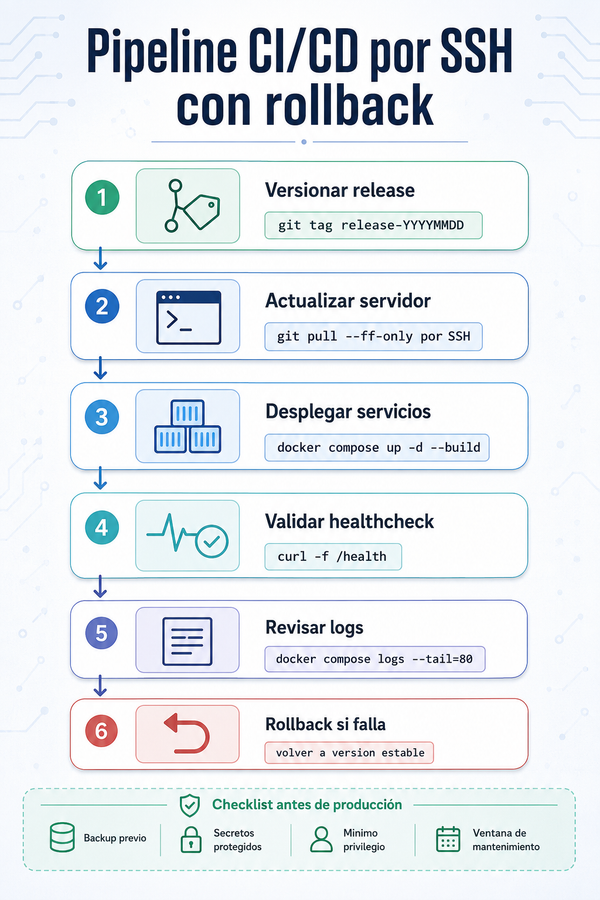
Pipeline CI/CD por SSH con rollback y healthcheck
Despliega por SSH con versiones etiquetadas, pull que falla si el historial diverge, healthcheck que corta el despliegue y una vuelta atrás preparada.
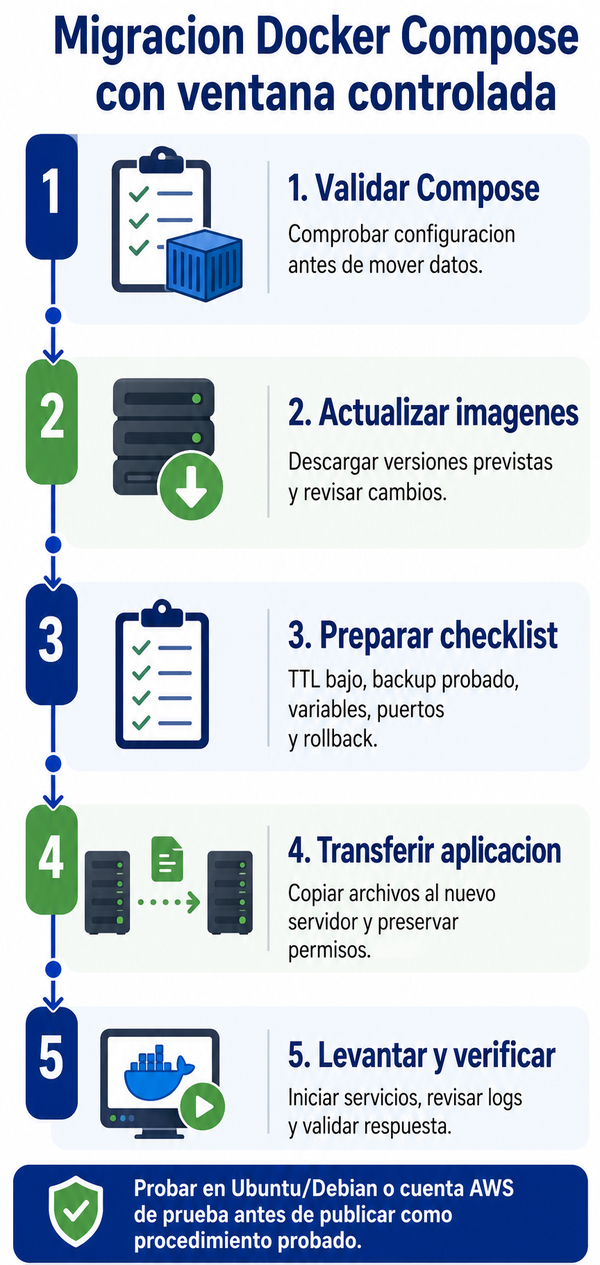
Migrar una app Docker Compose a un servidor nuevo
Migra una app Docker Compose a un servidor nuevo con ventana controlada: inventario previo, transferencia de archivos y comprobación antes del tráfico.
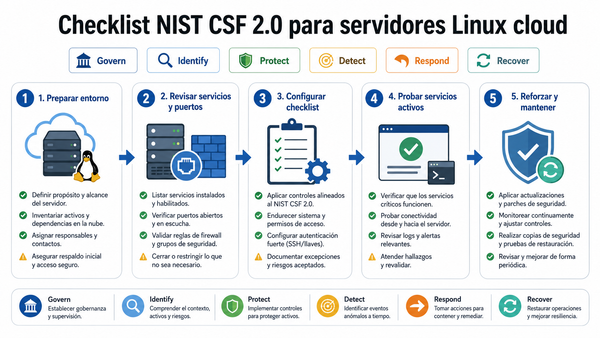
Checklist NIST CSF 2.0 para servidores Linux en la nube
Convierte NIST CSF 2.0 en una checklist operativa para Linux: inventario, servicios y puertos abiertos, permisos revisados y restauración ya probada.
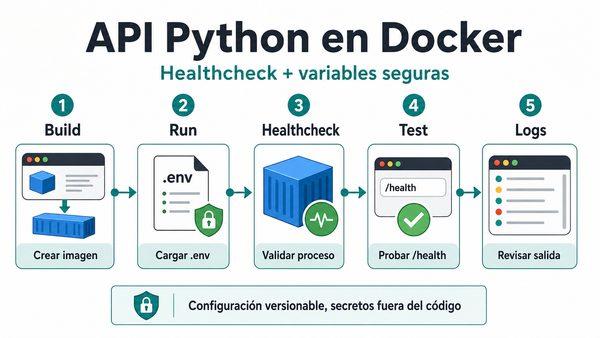
API Python en Docker: healthcheck y variables seguras
Empaqueta tu API Python en Docker con un HEALTHCHECK que use un script propio en vez de curl, y pasa las variables sensibles en tiempo de ejecución.
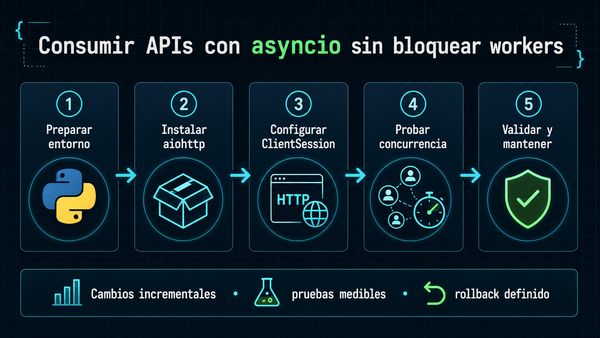
Asyncio en Python: consumir APIs sin bloquear workers
Usa asyncio y aiohttp para hacer llamadas HTTP concurrentes en Python, bajar la latencia total y evitar que un worker se quede esperando a una API lenta.
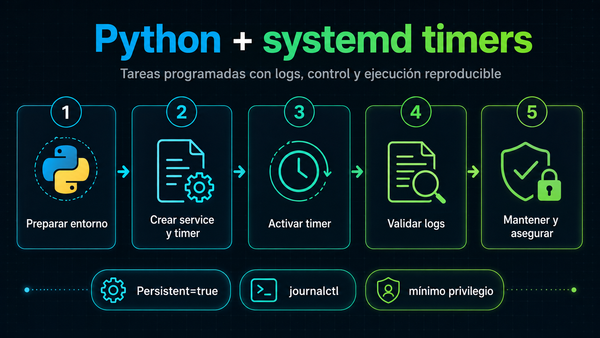
systemd timers en Python: alternativa a cron improvisado
Programa tareas de Python con systemd timers en vez de cron: logs en el journal, control de fallos y ejecución recuperada tras un apagado del servidor.
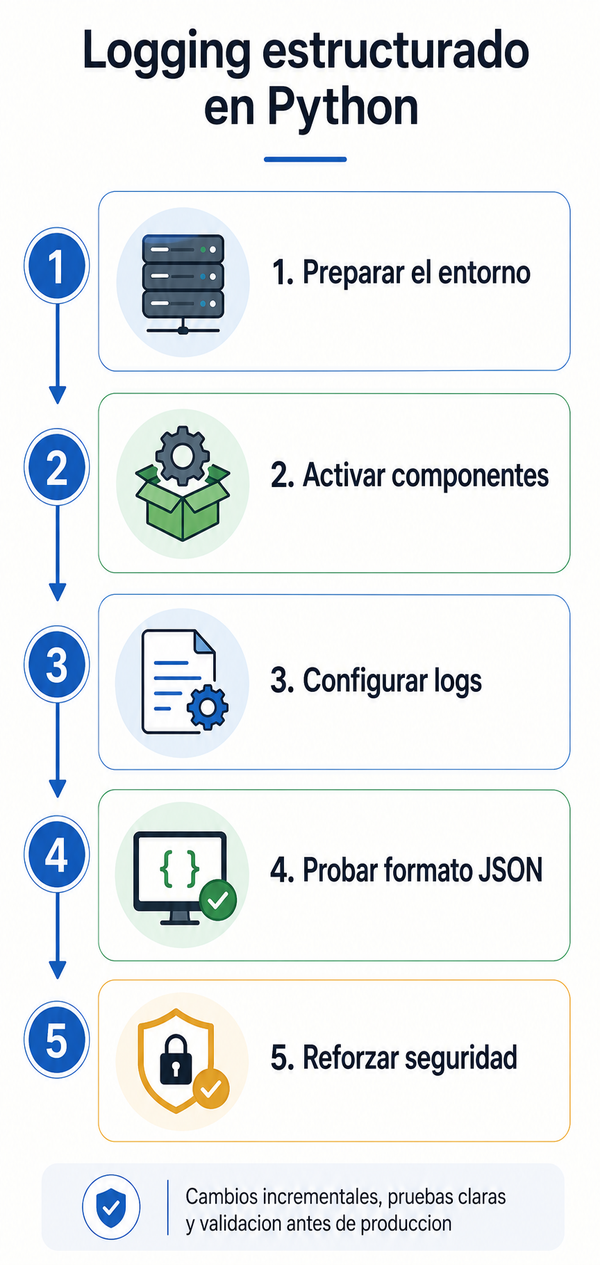
Logging estructurado en Python para diagnosticar incidentes
Configura el logging de Python con nivel, formato y contexto para diagnosticar incidentes sin adivinar, y revisa la salida en el journal o el contenedor.
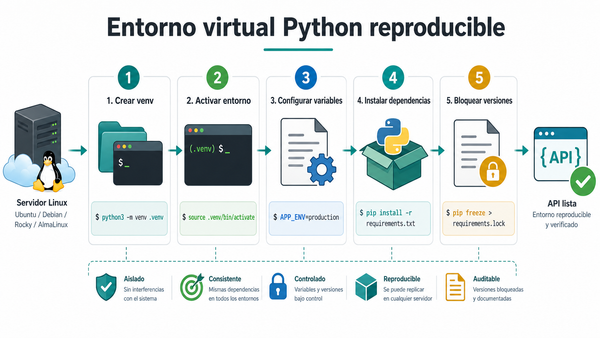
Entorno virtual de Python reproducible en Linux con venv
Crea un entorno virtual de Python reproducible en Linux con venv, aísla las dependencias de la API y congela las versiones antes de pasar a producción.
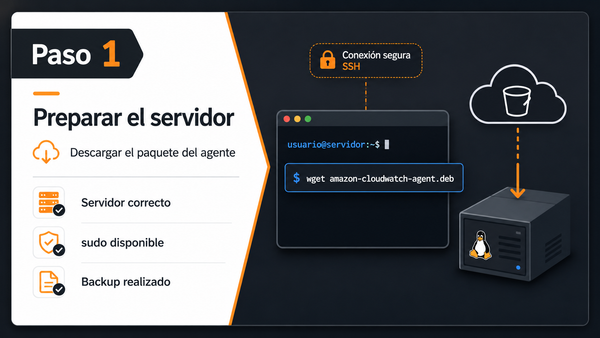
CloudWatch Agent en Linux: métricas y logs de servidores
Instala el agente de CloudWatch en Linux con alcance mínimo: solo la partición raíz y un log, con la configuración aplicada y el servicio comprobado.
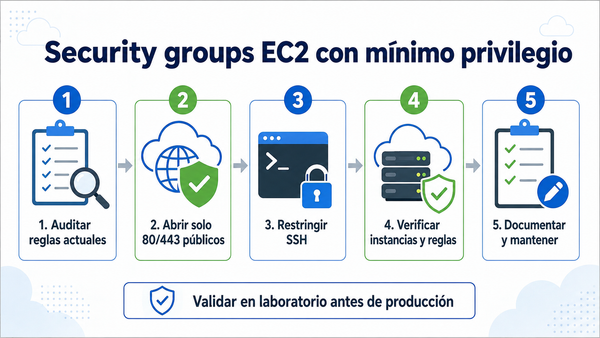
Security Groups de EC2 con mínimo privilegio
Diseña Security Groups de EC2 con mínimo privilegio: revoca el SSH abierto a internet, deja solo 80 y 443 públicos y cruza reglas con puertos reales.
Únete a la comunidad
para más
beneficios
✓ 100+ miembros
