

Tutoriales-y-guias
Tutoriales detallados para aprender nuevas habilidades y tecnologías
Videos
Píldoras
Posts
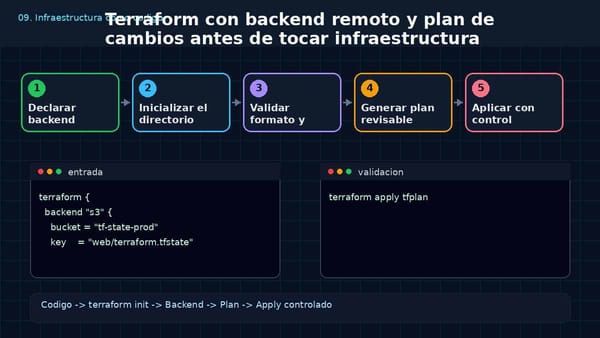
Terraform con backend remoto: revisar el plan antes
Migra el state de Terraform a un backend remoto con bloqueo y aplica exactamente el plan que revisaste, con permisos mínimos y respaldo previo del state.
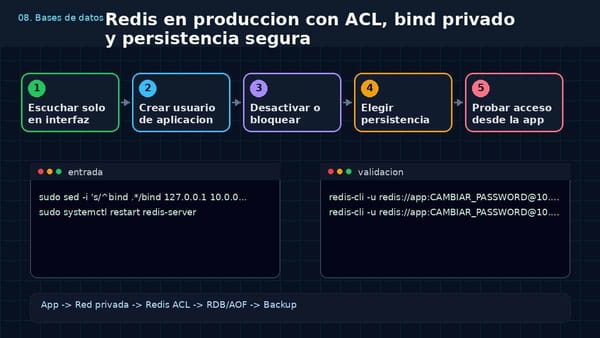
Redis en producción: ACL, bind privado y persistencia
Endurece Redis en producción: escucha solo en la interfaz privada, usuarios ACL separados para app y administración, y persistencia sin perder datos.
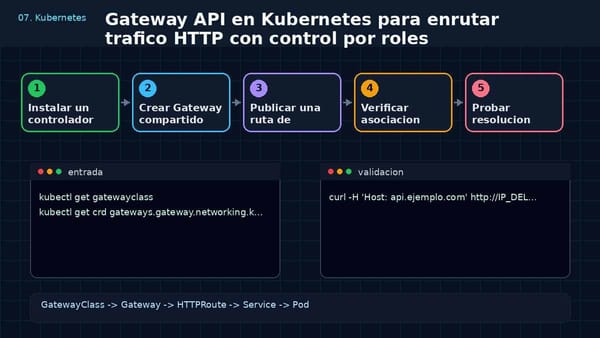
Gateway API en Kubernetes: enrutar HTTP por roles
Enruta tráfico HTTP en Kubernetes con Gateway API: un Gateway compartido, HTTPRoutes por equipo, permisos separados por rol y reparto por peso para un canary.
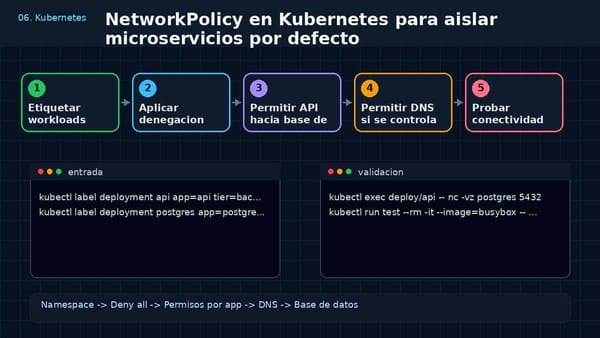
NetworkPolicy en Kubernetes: aislar microservicios
Crea una NetworkPolicy que deniegue por defecto: declara antes los permisos de DNS y base de datos, y prueba el bloqueo con pods desechables.
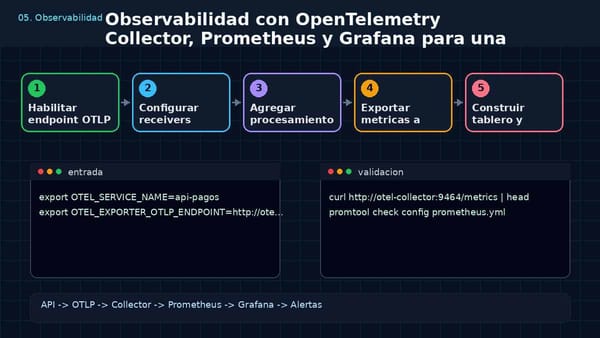
Observabilidad de APIs con OpenTelemetry y Grafana
Monta el pipeline de observabilidad de tus APIs: receptor OTLP, límite de memoria antes del lote, exposición para Prometheus y alertas útiles en Grafana.
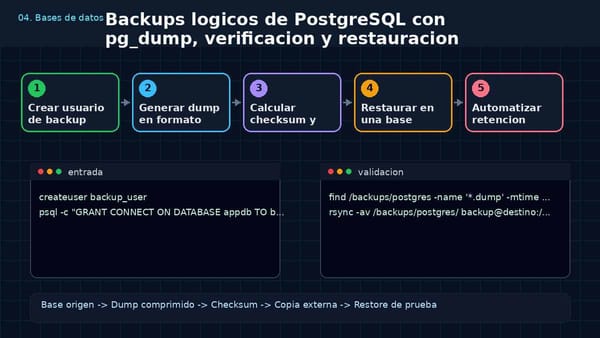
Backups lógicos de PostgreSQL con pg_dump verificados
Un backup que nunca se restaura es solo una esperanza. Crea el dump con usuario de solo lectura, verifica el checksum y restaura en una base de prueba.
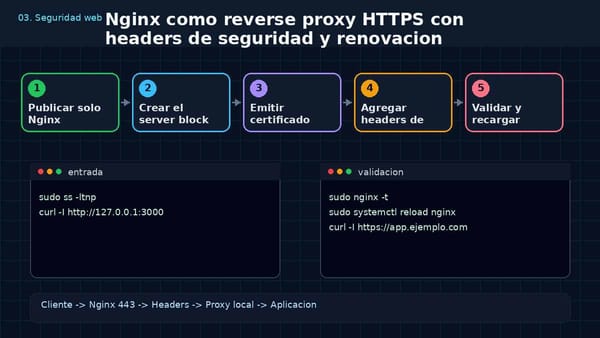
Nginx como reverse proxy HTTPS con headers de seguridad
Publica una app detrás de Nginx con TLS de Certbot, cabeceras de seguridad desplegadas primero en modo observación y renovación automática comprobada en seco.
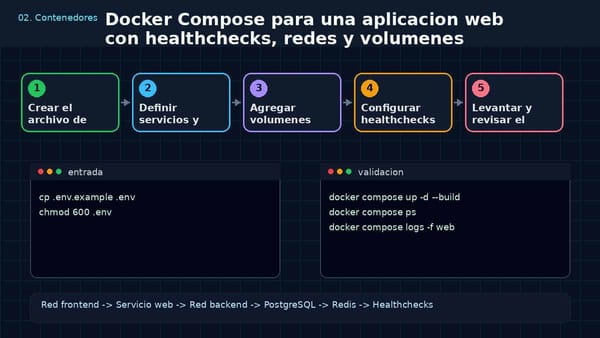
Docker Compose: healthchecks, redes y volúmenes
Monta una app web con Docker Compose separando red pública y privada, con volumen persistente para PostgreSQL y healthcheck real antes de darla por buena.
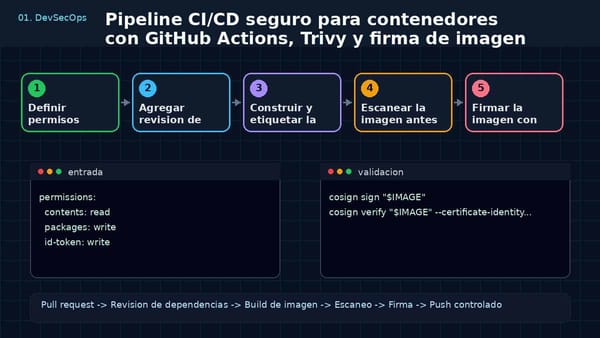
CI/CD seguro con GitHub Actions, Trivy y Cosign
Añade a tu pipeline permisos mínimos por job, revisión de dependencias en cada PR, escaneo de imagen con Trivy y firma sin claves con Cosign vía OIDC.
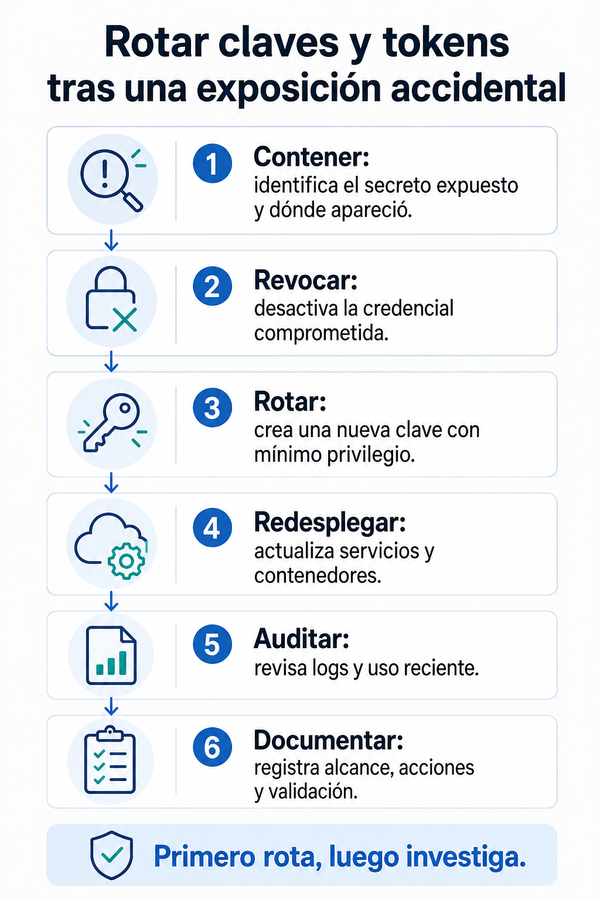
Rotar claves y tokens tras una exposición accidental
Borrar el secreto del repositorio no invalida la credencial. Contén, revoca, rota y valida claves expuestas en AWS, GitHub y tus servidores, en ese orden.
Únete a la comunidad
para más
beneficios
✓ 100+ miembros
