
Ubuntu
Videos
Píldoras
Posts
Ubuntu 26.04.1 LTS: recién ahora conviene saltar desde 24.04
Con el point release 26.04.1, Canonical abre el upgrade automático desde 24.04. Qué cambia en el servidor (kernel 7.0, sudo-rs, systemd 259) y cómo saltar sin romper nada.
NGINX CVE-2026-42533: heap overflow en map y PoC de RCE
Un desbordamiento de heap en la directiva map de NGINX permite crashear workers y, con ASLR anulado, ejecutar código sin autenticación. Ya hay PoC full-chain público.
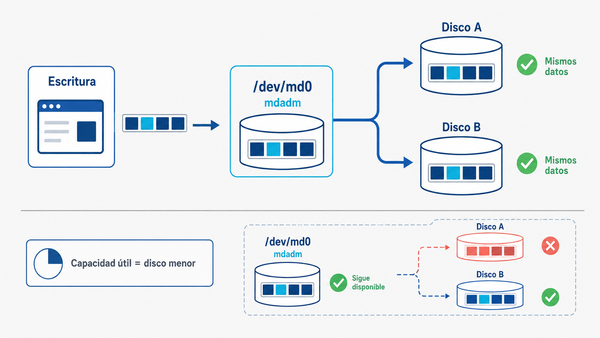
RAID1 por software con mdadm en Ubuntu
Monta un RAID1 con mdadm en Ubuntu: creación del array, montaje persistente, simulación de un disco caído y prueba de que los datos sobreviven.
K3s: instalar un clúster ligero de Kubernetes en un servidor
Instala K3s en un solo Cloud Server con el kubeconfig en modo 600, cifrado de Secrets y el firewall acotado a tu IP. Con comprobación final.

CVE-2026-42533: RCE en NGINX sin auth — CVSS v4 9.2
F5 parchó el 15 de julio un heap overflow en el motor de scripting de NGINX con CVSS 9.2. Afecta desde la 0.9.6 (2011) hasta la 1.31.2, y el disparador está en tu propio nginx.conf.

OpenSSH: 8 CVEs parcheados y un RCE en el cliente vía MITM
Ubuntu publicó USN-8533-1 con 8 fallos de OpenSSH. El más grave, CVE-2026-60002, ejecuta código en el CLIENTE si un atacante MITM cambia la host key. Qué es y cómo parchear hoy.
Actualizaciones de seguridad automáticas en Ubuntu
Automatiza los parches de Ubuntu con unattended-upgrades y deja el reinicio bajo control humano, con una ejecución en seco antes de confiar en el timer.
Nodos Ubuntu con containerd para Kubernetes con kubeadm
Prepara nodos Ubuntu para Kubernetes con kubeadm: parámetros de red del kernel, instalación de kubelet, kubeadm y kubectl, e inicio del control plane.

Bad Epoll (CVE-2026-46242): root en tu Cloud Server Linux
Un use-after-free en el subsistema epoll del kernel (CVE-2026-46242) deja que cualquier usuario local escale a root. Ya hay PoC público con 99% de éxito y no hay mitigación por configuración: hay que parchear.

DirtyClone (CVE-2026-43503): root en Ubuntu, Debian y Fedora
Una falla en el kernel de Linux deja que cualquier usuario local se convierta en root sin dejar rastro en disco. Qué es DirtyClone, a quién afecta y cómo mitigarla hoy en tu Cloud Server.
Únete a la comunidad
para más
beneficios
✓ 22 miembros
