
Linux
Videos
Píldoras
Posts
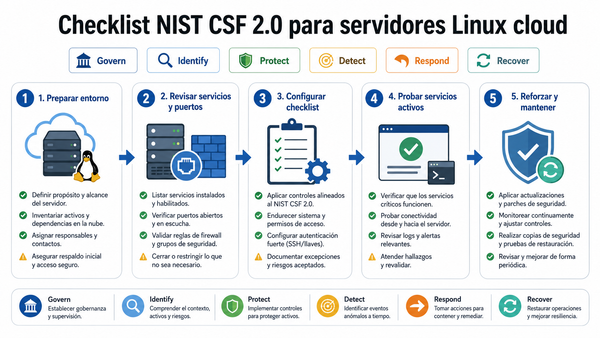
Checklist NIST CSF 2.0 para servidores Linux en la nube
Convierte NIST CSF 2.0 en una checklist operativa para Linux: inventario, servicios y puertos abiertos, permisos revisados y restauración ya probada.
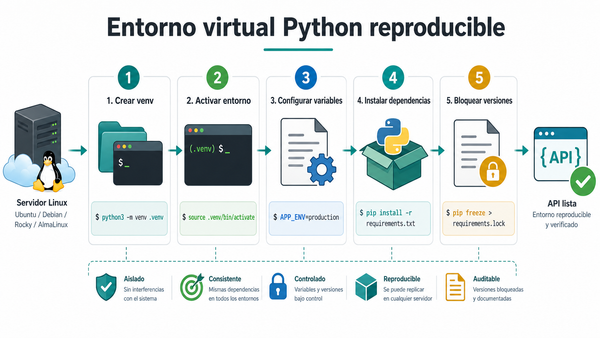
Entorno virtual de Python reproducible en Linux con venv
Crea un entorno virtual de Python reproducible en Linux con venv, aísla las dependencias de la API y congela las versiones antes de pasar a producción.
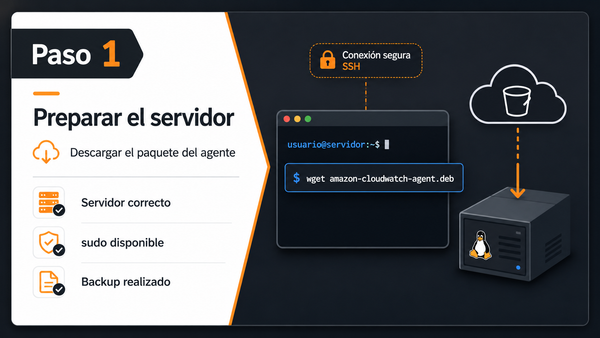
CloudWatch Agent en Linux: métricas y logs de servidores
Instala el agente de CloudWatch en Linux con alcance mínimo: solo la partición raíz y un log, con la configuración aplicada y el servicio comprobado.

Conflicto en Ormuz dispara costos energéticos de centros de datos
Los ataques en el Estrecho de Ormuz y el bloqueo hutí del Mar Rojo interrumpen el suministro de energía y encarecen la operación de infraestructura. Te contamos cómo impacta en tus servidores y qué herramientas de código abierto podés usar hoy para mitigar el gasto.

GhostLock (CVE-2026-43499): 15 años de root oculto en Linux
Un use-after-free en el futex del kernel Linux da root a cualquier usuario local en 5 segundos y escapa contenedores. Está en cada kernel desde 2011. Qué es y cómo parchear.

Januscape (CVE-2026-53359): el escape de KVM que vivió 16 años
Un use-after-free en el shadow MMU de KVM dejó escapar máquinas virtuales al host en Intel y AMD durante 16 años. Qué es Januscape, por qué necesita dos parches y cómo protegerte hoy.

Copy Fail (CVE-2026-31431): root en tu Linux desde 2017
Un bug lógico en el módulo AF_ALG del kernel deja que cualquier usuario sin privilegios escriba en binarios setuid y se vuelva root. Afecta casi todo Linux desde 2017.

Bad Epoll (CVE-2026-46242): root en tu Cloud Server Linux
Un use-after-free en el subsistema epoll del kernel (CVE-2026-46242) deja que cualquier usuario local escale a root. Ya hay PoC público con 99% de éxito y no hay mitigación por configuración: hay que parchear.

Publicar una app Python con Docker Compose y NGINX
Publica una app Python con Docker Compose y NGINX delante, con las variables en un archivo de entorno y la imagen del proxy fijada a versión estable.

DirtyClone (CVE-2026-43503): root en Ubuntu, Debian y Fedora
Una falla en el kernel de Linux deja que cualquier usuario local se convierta en root sin dejar rastro en disco. Qué es DirtyClone, a quién afecta y cómo mitigarla hoy en tu Cloud Server.
Únete a la comunidad
para más
beneficios
✓ 42 miembros
