
Linux
Videos
Píldoras
Posts
BadGarbage (CVE-2026-53361): de PoC público a root en 30 segundos
Una race condition en el garbage collector de AF_UNIX del kernel de Linux deja que un proceso sin privilegios dentro de un contenedor escale a root del host. El PoC ya es público.
Proxmox con Terraform: crear VMs con un API token
Crea VMs en Proxmox VE con Terraform usando un usuario y un API token de mínimo privilegio, con plan guardado y reversión probada.
Pool ZFS mirror para VMs en Proxmox VE
Crea un pool ZFS en espejo para las VMs de Proxmox: discos por identificador estable, ashift fijado desde el principio y storage acotado por contenido.
Bridge vmbr0 en Proxmox: variante con rollback ensayado
Segunda pasada sobre el bridge vmbr0 de Proxmox, centrada en ensayar la restauración y el rollback en un entorno aislado antes de tocar la red del nodo.
Gitea CVE-2026-59774: file read sin login que escala a RCE
Un path traversal en el renderer de Org-mode deja leer archivos del servidor sin autenticarse y, con el INTERNAL_TOKEN, llegar a ejecución de código. Parcheado en 1.27.1.

Crear el bridge vmbr0 en Proxmox VE paso a paso
Crea el bridge vmbr0 en Proxmox para que las VMs salgan a la red física, con respaldo previo, validación antes de recargar y consola de rescate abierta.
Spectre v2 Interrupt Injection: parche urgente en 3 kernels LTS
MIT descubrió cómo inyectar interrupciones para saltear la defensa Safe RET y filtrar memoria del kernel. Greg Kroah-Hartman parcheó los LTS 6.18.43, 6.6.149 y 6.1.181 el 6 de agosto. Qué implica y cómo blindar tu servidor.
Copy Fail (CVE-2026-31431): 4 bytes al page cache y sos root
Un bug de 2017 en el crypto del kernel deja a cualquier usuario local escribir 4 bytes en el page cache de un binario setuid y volverse root. Ya está en el catálogo KEV de CISA. Qué es y cómo blindarte hoy.
PostgreSQL 18: async I/O y skip scan, qué prender en producción
PostgreSQL 18 ya está maduro (va por 18.4). Dos features cambian el juego en I/O: el async I/O nativo y el skip scan en índices B-tree. Qué hacen y cómo probarlas.
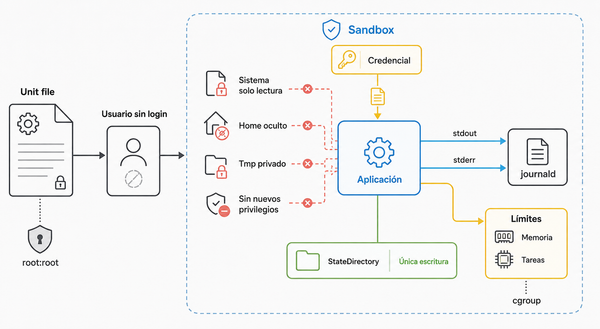
Servicios systemd endurecidos para tus apps en Linux
Crea unidades systemd endurecidas: usuario sin login, credenciales como archivo, sandboxing del sistema de archivos y límites de memoria y procesos.
Únete a la comunidad
para más
beneficios
✓ 42 miembros
