

Tendencias
Exploración de las últimas tendencias en tecnología y desarrollo
Videos
Píldoras
Posts
Kubernetes 1.37: alpha nuevas, DRA madura y el salto a nftables
El sneak peek oficial de Kubernetes 1.37 adelanta decenas de features alpha, una tanda fuerte de DRA para hardware y el avance de nftables como backend de kube-proxy. Qué mirar antes del 26 de agosto.
etcd v3.7 y RangeStream: alivio para clusters Kubernetes grandes
etcd v3.7 estrena RangeStream, un RPC que transmite en chunks los rangos gigantes que hacían picos de memoria en el kube-apiserver. Qué cambia y cómo lo probás hoy.
MinIO archivado: mc quedó en solo lectura y qué usar ahora
El repositorio de MinIO Community Edition está archivado y el cliente mc quedó en solo lectura el 14 de julio de 2026. Qué implica para tu almacenamiento S3 self-hosted y qué alternativas open source usar: SeaweedFS, Garage y Ceph RGW.
Coolify v5: la reescritura multi-servidor del PaaS self-hosted
Coolify v5 arranca como una reescritura total del PaaS self-hosted: multi-servidor real, nueva UI en Vue/Inertia y migración automática desde v4. Qué está pasando y qué podés hacer hoy con v4.
Kubernetes 1.35 deja afuera cgroup v1, ipvs y containerd 1.x
En Kubernetes 1.35 el kubelet ya no arranca sobre cgroup v1, el modo ipvs de kube-proxy queda deprecado y containerd 1.x recibe su último soporte. Qué revisar en tus nodos antes de saltar a la 1.36.
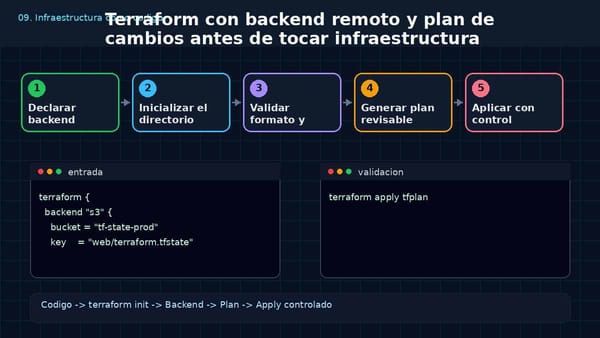
Terraform con backend remoto: revisar el plan antes
Migra el state de Terraform a un backend remoto con bloqueo y aplica exactamente el plan que revisaste, con permisos mínimos y respaldo previo del state.

Seguridad física cloud en zonas de conflicto: lecciones de Armada
El bombardeo ruso que mató a 10 personas e hirió a unas 100 durante la exhibición Armada evidencia los riesgos físicos para centros de datos y servidores en territorios en guerra. Qué significa esto para tus despliegues y cómo podés reducir el impacto.

NGINX Rift (CVE-2026-42945): 18 años oculto y ya explotado
Un heap overflow en el ngx_http_rewrite_module de NGINX estuvo escondido 18 años. Ya hay explotación activa y PoC público. Te contamos si tu config es vulnerable y cómo parchear.

CVE-2026-42533: RCE en NGINX sin auth — CVSS v4 9.2
F5 parchó el 15 de julio un heap overflow en el motor de scripting de NGINX con CVSS 9.2. Afecta desde la 0.9.6 (2011) hasta la 1.31.2, y el disparador está en tu propio nginx.conf.

Traefik: el guion bajo que burla BasicAuth y ForwardAuth
CVE-2026-54763 y CVE-2026-39858 explotan headers con guion bajo que sobreviven al stripping de Traefik y llegan al backend con la identidad del atacante. Qué versiones parchear y por qué actualizar no alcanza.
Únete a la comunidad
para más
beneficios
✓ 70+ miembros
