

Seguridad
Consejos y noticias sobre seguridad informática, vulnerabilidades y protección.
Videos
Píldoras
Posts

PostgreSQL 18.6 y 19 Beta 3: 28 CVEs parcheados y qué viene
El 13 de agosto salieron 18.6 y la 19 Beta 3: 28 CVEs cerrados (varios de ejecución de código), fin de vida de la 14 y las funciones que trae el próximo salto.
CloudNativePG CVE-2026-44477: de rol común a superuser de Postgres
Un fallo de CVSS 9.4 en el metrics exporter de CloudNativePG deja que un rol de base sin privilegios llegue a superusuario de PostgreSQL y ejecute comandos en el pod. Parcheado en 1.29.1 y 1.28.3.
CVE-2026-24512: un path de Ingress que da RCE en Kubernetes
Un campo `path` mal saneado en ingress-nginx deja que cualquier usuario con permiso para crear Ingress inyecte config de nginx y ejecute código dentro del cluster. Qué pasó y cómo blindarte.
Copy Fail (CVE-2026-31431): 4 bytes al page cache y sos root
Un bug de 2017 en el crypto del kernel deja a cualquier usuario local escribir 4 bytes en el page cache de un binario setuid y volverse root. Ya está en el catálogo KEV de CISA. Qué es y cómo blindarte hoy.
Gitea CVE-2026-20896: el header que te convierte en admin
El Docker oficial de Gitea confiaba en el header X-WEBAUTH-USER desde cualquier IP. Un CVSS 9.8 que da acceso admin sin contraseña ni token, ya bajo sondeo activo.
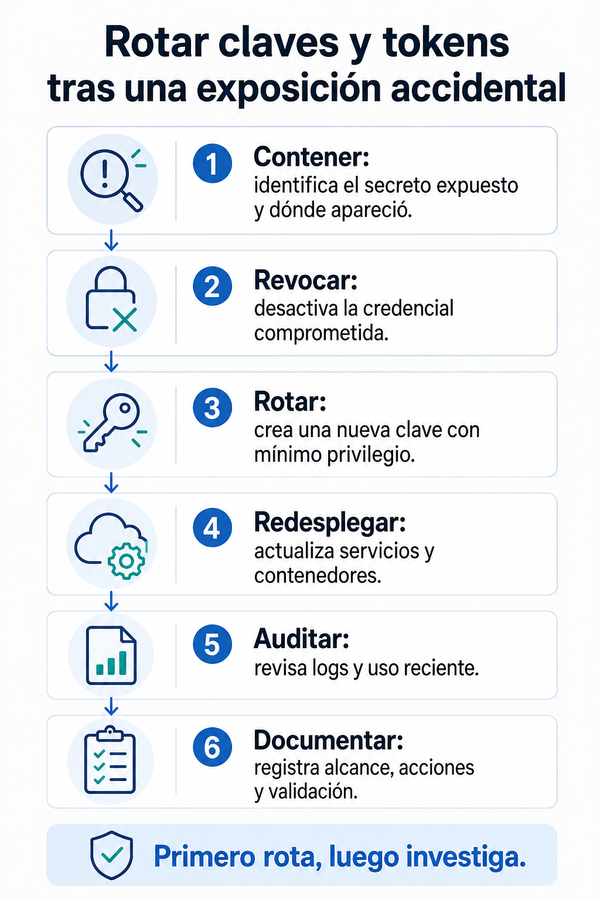
Rotar claves y tokens tras una exposición accidental
Borrar el secreto del repositorio no invalida la credencial. Contén, revoca, rota y valida claves expuestas en AWS, GitHub y tus servidores, en ese orden.
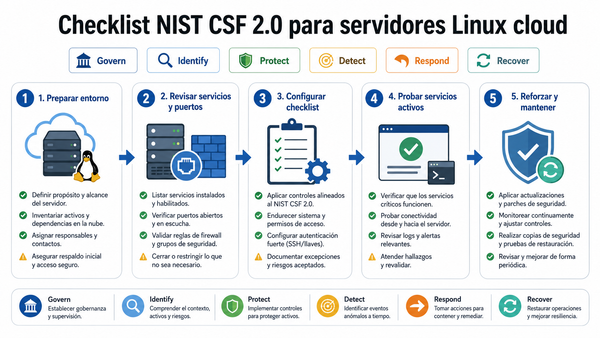
Checklist NIST CSF 2.0 para servidores Linux en la nube
Convierte NIST CSF 2.0 en una checklist operativa para Linux: inventario, servicios y puertos abiertos, permisos revisados y restauración ya probada.
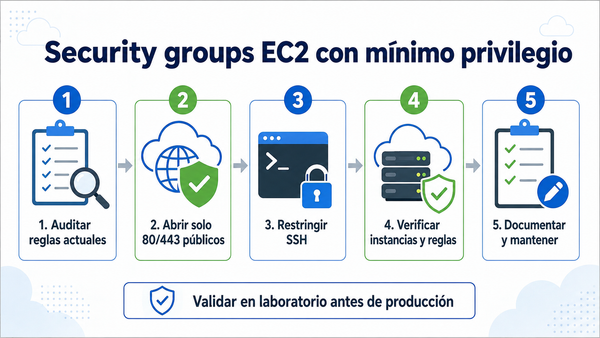
Security Groups de EC2 con mínimo privilegio
Diseña Security Groups de EC2 con mínimo privilegio: revoca el SSH abierto a internet, deja solo 80 y 443 públicos y cruza reglas con puertos reales.

NGINX Rift (CVE-2026-42945): 18 años oculto y ya explotado
Un heap overflow en el ngx_http_rewrite_module de NGINX estuvo escondido 18 años. Ya hay explotación activa y PoC público. Te contamos si tu config es vulnerable y cómo parchear.

CVE-2026-42533: RCE en NGINX sin auth — CVSS v4 9.2
F5 parchó el 15 de julio un heap overflow en el motor de scripting de NGINX con CVSS 9.2. Afecta desde la 0.9.6 (2011) hasta la 1.31.2, y el disparador está en tu propio nginx.conf.
Únete a la comunidad
para más
beneficios
✓ 36 miembros
