
postgresql
Videos
Píldoras
Posts
Postgres no es lento, tu disco sí: NVMe local vs disco de red
Un benchmark de ClickHouse midió 16.030 TPS con Postgres en NVMe local y 1.734 en un volumen de red. Qué prueba, qué no, y cómo medir tu propio servidor antes de migrar.
PostgreSQL 19 antes del RC1: REPACK, JIT apagado y lo que se cayó
El RC1 de PostgreSQL 19 está previsto para el 15 de octubre y el GA se corrió al 19 de noviembre. Qué cambia con REPACK, JIT off y lz4 en TOAST, qué funciones se revirtieron y qué probar hoy.

PostgreSQL 18: skip scan, uuidv7 y stats que sobreviven al upgrade
A casi un año de su salida y ya en 18.6, PostgreSQL 18 dejó de ser novedad para volverse la versión a adoptar. Repasamos skip scan, uuidv7() y las estadísticas que sobreviven a pg_upgrade.
Aprende a Particionar tablas grandes por fecha en PostgreSQL
El particionamiento declarativo divide una tabla lógica en tablas físicas más pequeñas. Puede acelerar consultas que filtran períodos concretos, simplificar la eliminación de históricos y acotar el mantenimiento.
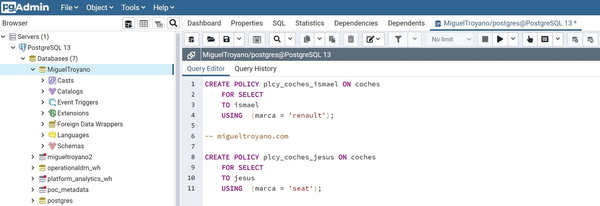
Aprende a Cómo proteger filas por usuario con Row-Level Security en PostgreSQL
TLS cifra el tráfico, pero no confirma por sí solo la identidad del servidor. Esta guía configura PostgreSQL para rechazar conexiones TCP sin TLS y hace que el cliente valide la CA y el nombre DNS antes de enviar credenciales o consultas.
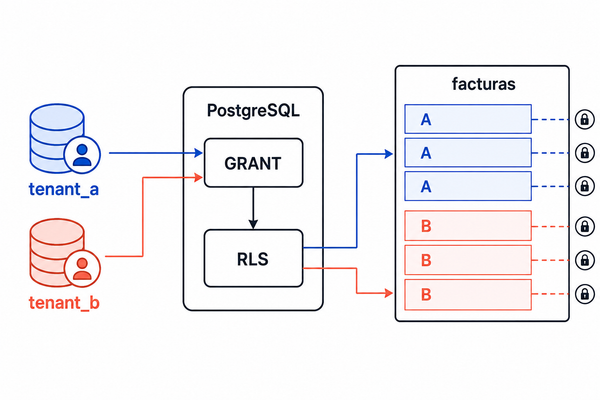
Cómo proteger filas por usuario con Row-Level Security en PostgreSQL
Row-Level Security (RLS) permite controlar qué filas puede consultar o modificar cada usuario de PostgreSQL. En esta guía crearás una tabla compartida por dos tenants, aplicarás políticas de lectura y escritura y comprobarás el aislamiento mediante pruebas positivas y negativas.
PostgreSQL 18.6 y 19 Beta 3: 28 CVEs parcheados y qué viene
El 13 de agosto salieron 18.6 y la 19 Beta 3: 28 CVEs cerrados (varios de ejecución de código), fin de vida de la 14 y las funciones que trae el próximo salto.
CloudNativePG CVE-2026-44477: de rol común a superuser de Postgres
Un fallo de CVSS 9.4 en el metrics exporter de CloudNativePG deja que un rol de base sin privilegios llegue a superusuario de PostgreSQL y ejecute comandos en el pod. Parcheado en 1.29.1 y 1.28.3.
Metabase CVE-2026-72898: SQLi CVSS 10 sin auth, ya explotada
Un SQL injection sin autenticación en Metabase (CVSS 10) permite acceso de administrador vía /api/session/reset_password. Se explotó en producción a principios de agosto: qué versiones parchear y qué rotar.
PostgreSQL 18: async I/O y skip scan, qué prender en producción
PostgreSQL 18 ya está maduro (va por 18.4). Dos features cambian el juego en I/O: el async I/O nativo y el skip scan en índices B-tree. Qué hacen y cómo probarlas.
Únete a la comunidad
para más
beneficios
✓ 17 miembros
