
kernel
Videos
Píldoras
Posts
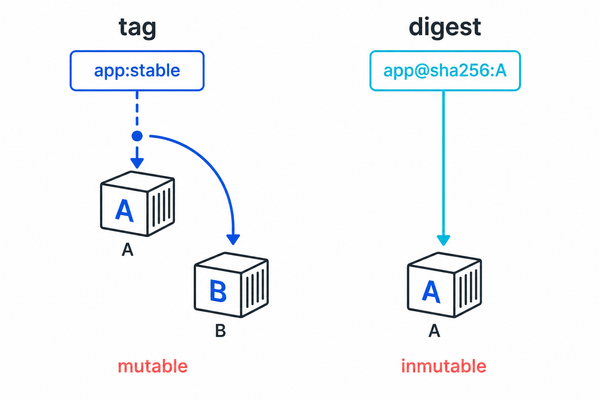
Aprende a cómo actualizar un servicio de Docker Compose por digest y hacer rollback
Registrarás el digest activo, descargarás una imagen nueva sin aplicarla, validarás Compose, recrearás únicamente el servicio afectado y restaurarás la referencia anterior si falla la puerta de salud.
Spectre v2 Interrupt Injection: parche urgente en 3 kernels LTS
MIT descubrió cómo inyectar interrupciones para saltear la defensa Safe RET y filtrar memoria del kernel. Greg Kroah-Hartman parcheó los LTS 6.18.43, 6.6.149 y 6.1.181 el 6 de agosto. Qué implica y cómo blindar tu servidor.
Copy Fail (CVE-2026-31431): 4 bytes al page cache y sos root
Un bug de 2017 en el crypto del kernel deja a cualquier usuario local escribir 4 bytes en el page cache de un binario setuid y volverse root. Ya está en el catálogo KEV de CISA. Qué es y cómo blindarte hoy.
Autoalojar n8n con Docker Compose y PostgreSQL
Instala n8n autoalojado con Docker Compose y PostgreSQL como backend, con la clave de cifrado inyectada desde el entorno y fuera del archivo que versionas.
GhostLock (CVE-2026-43499): 15 años de root oculto en Linux
Un use-after-free en el futex del kernel Linux da root a cualquier usuario local en 5 segundos y escapa contenedores. Está en cada kernel desde 2011. Qué es y cómo parchear.
Copy Fail (CVE-2026-31431): root en tu Linux desde 2017
Un bug lógico en el módulo AF_ALG del kernel deja que cualquier usuario sin privilegios escriba en binarios setuid y se vuelva root. Afecta casi todo Linux desde 2017.
Bad Epoll (CVE-2026-46242): root en tu Cloud Server Linux
Un use-after-free en el subsistema epoll del kernel (CVE-2026-46242) deja que cualquier usuario local escale a root. Ya hay PoC público con 99% de éxito y no hay mitigación por configuración: hay que parchear.
DirtyClone (CVE-2026-43503): root en Ubuntu, Debian y Fedora
Una falla en el kernel de Linux deja que cualquier usuario local se convierta en root sin dejar rastro en disco. Qué es DirtyClone, a quién afecta y cómo mitigarla hoy en tu Cloud Server.
Únete a la comunidad
para más
beneficios
✓ 100+ miembros
