
Docker
Videos
Píldoras
Posts
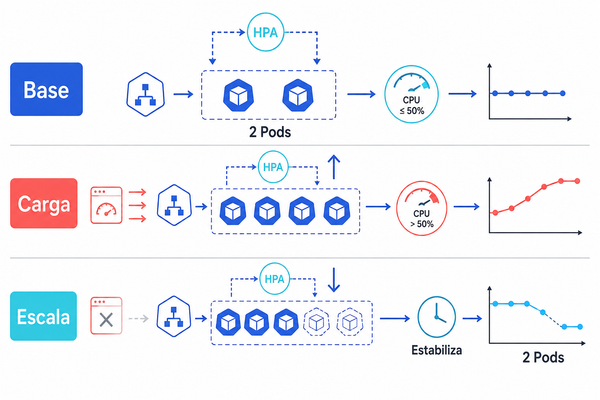
Cómo escalar un Deployment de Kubernetes con Horizontal Pod Autoscaler
El controlador HPA consulta periódicamente las métricas disponibles mediante la API de Kubernetes. Después compara el valor actual con el objetivo configurado y actualiza el subrecurso scale del Deployment.
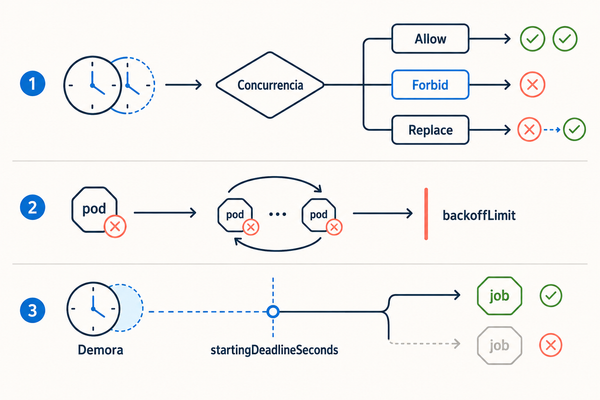
CronJob en Kubernetes: programar tareas paso a paso
Crea un CronJob con horario, zona horaria y reintentos acotados. Nace suspendido y solo se activa cuando un Job de prueba termina en Complete.
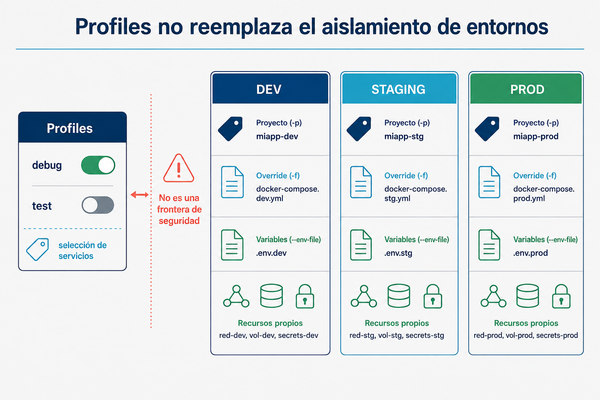
Profiles de Docker Compose: separar servicios y entornos
Usa profiles de Docker Compose para levantar solo los servicios de cada entorno, con overlays propios, secretos en archivo e imagen fijada por digest.
Docker Engine 29: containerd por default y nftables experimental
Docker Engine 29 hace de containerd el image store por default en instalaciones nuevas y estrena un backend nftables experimental. Qué cambia, qué se rompe y cómo migrar sin sorpresas.
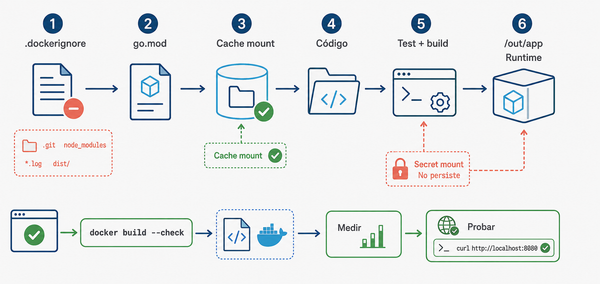
Reducir imágenes Docker con Dockerfiles multi-stage
Reduce el tamaño de tus imágenes Docker con builds multi-stage: runtime desde scratch, cache mounts separados, secretos de build y fijado por digest.
PodDisruptionBudget: disponibilidad en Kubernetes
Evita que un drenaje de nodo tumbe tu servicio: configura un PodDisruptionBudget con minAvailable, comprueba disruptionsAllowed y prueba un drain real.
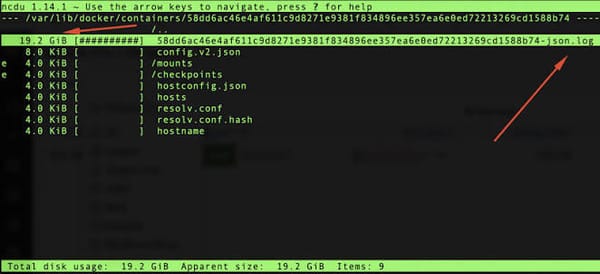
Limitar y rotar los logs json-file de Docker
Los logs json-file de Docker crecen sin límite y llenan el disco. Configura max-size y max-file, valida antes de reiniciar y recrea los contenedores.
NGINX Rift (CVE-2026-42945): el full-chain que anula el ASLR
DepthFirst publicó un exploit full-chain para NGINX Rift que logra RCE sin autenticación incluso con ASLR activo. Qué cambió, a quién afecta y cómo blindarte hoy.
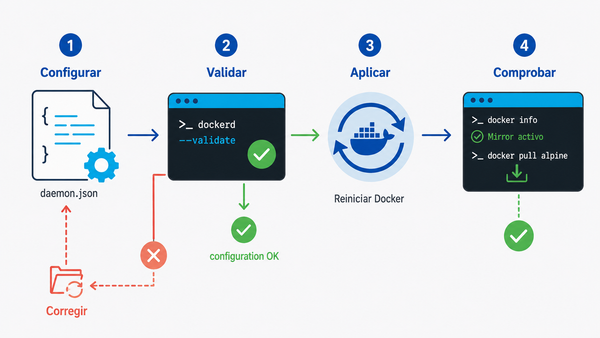
Registry mirror para Docker Engine: acelerar los pull
Monta un pull-through cache para Docker y deja de descargar la misma imagen mil veces. Con TLS, validación del daemon y vuelta atrás documentada.
BadGarbage (CVE-2026-53361): de PoC público a root en 30 segundos
Una race condition en el garbage collector de AF_UNIX del kernel de Linux deja que un proceso sin privilegios dentro de un contenedor escale a root del host. El PoC ya es público.
Únete a la comunidad
para más
beneficios
✓ 36 miembros
