MLflow CVE-2026-64849: la SSRF que drena credenciales cloud
Una SSRF sin autenticación en MLflow < 3.15.0 dejó a atacantes leyendo el endpoint de metadata de la nube. CISA la sumó al KEV en 48 horas y ya roba credenciales.
Explora todo nuestro contenido
Una SSRF sin autenticación en MLflow < 3.15.0 dejó a atacantes leyendo el endpoint de metadata de la nube. CISA la sumó al KEV en 48 horas y ya roba credenciales.
A más de dos años del fork, ambos llegaron a la 1.11 con ephemeral values casi idénticos. La grieta real está en la licencia, la gobernanza y lo que uno tiene y el otro no.
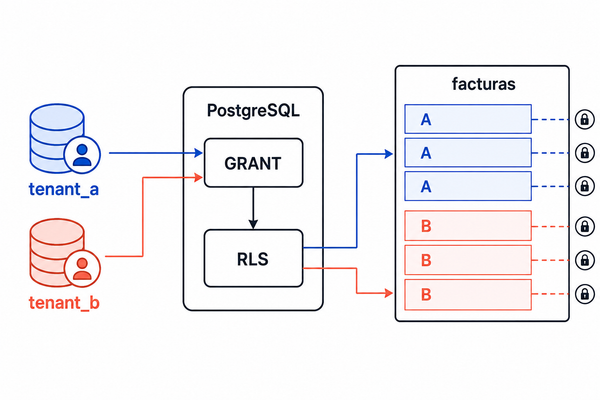
Row-Level Security (RLS) permite controlar qué filas puede consultar o modificar cada usuario de PostgreSQL. En esta guía crearás una tabla compartida por dos tenants, aplicarás políticas de lectura y escritura y comprobarás el aislamiento mediante pruebas positivas y negativas.
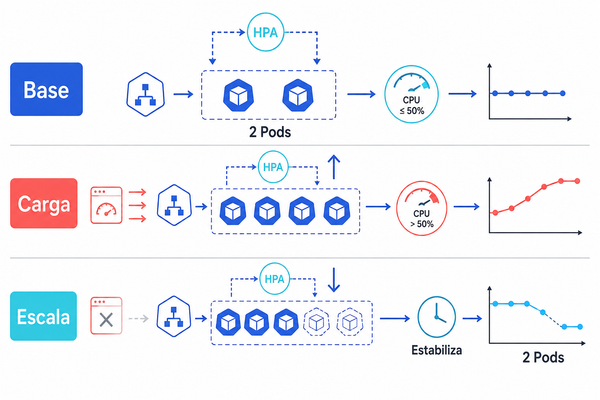
El controlador HPA consulta periódicamente las métricas disponibles mediante la API de Kubernetes. Después compara el valor actual con el objetivo configurado y actualiza el subrecurso scale del Deployment.
Con el point release 26.04.1, Canonical abre el upgrade automático desde 24.04. Qué cambia en el servidor (kernel 7.0, sudo-rs, systemd 259) y cómo saltar sin romper nada.
Nomad 2.0 llega con un solo binario y cero dependencias; Kubernetes 1.35 suma potencia y complejidad. Comparamos arquitectura, operación, licencia y cuándo conviene cada uno.
Un bug de directory traversal en el Syslog de vCenter pasó de aviso de Broadcom a ransomware Babuk sobre ESXi en cinco días. Qué falla, cómo escala a root y qué parchear ya.
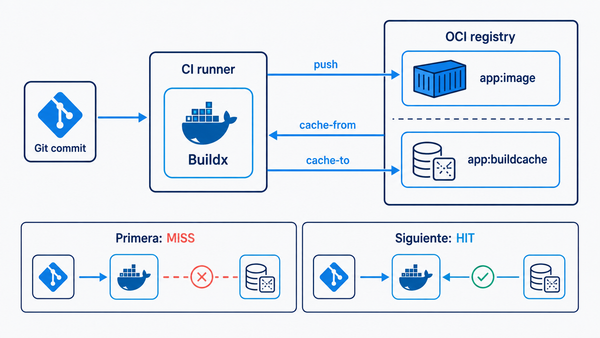
Ejecuta tareas por lotes en Kubernetes con Jobs y CronJobs suspendidos hasta validarlos, y acelera tus builds Docker con los cache mounts de BuildKit.
El 17 de agosto de 2026 GitHub estuvo caído 7h47m. La causa raíz fue de capacidad, pero fueron los reintentos de los clientes —un bug en VS Code— los que amplificaron el tráfico 10x.
Un desbordamiento de heap en la directiva map de NGINX permite crashear workers y, con ASLR anulado, ejecutar código sin autenticación. Ya hay PoC full-chain público.