
Gino Luciano Rojo
Videos
Píldoras
Posts
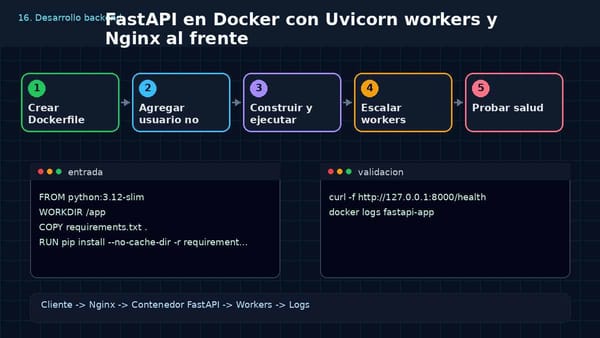
FastAPI en Docker: Uvicorn workers y Nginx en producción
Despliega FastAPI en Docker con Uvicorn, usuario no root y Nginx como proxy TLS: cuántos workers usar y cómo separar liveness de readiness.
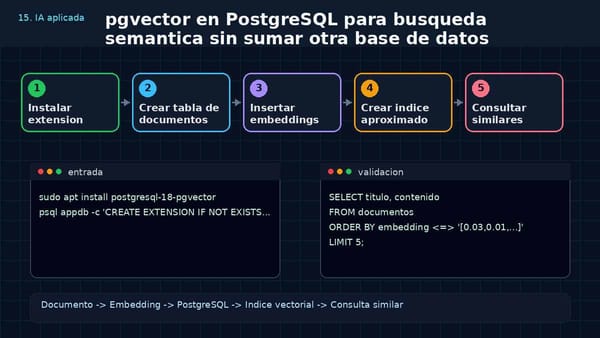
pgvector en PostgreSQL: búsqueda semántica paso a paso
Versión avanzada de pgvector: versionado del modelo, permisos por fila en la consulta, índice HNSW creado sin bloquear y recall medido con EXPLAIN.
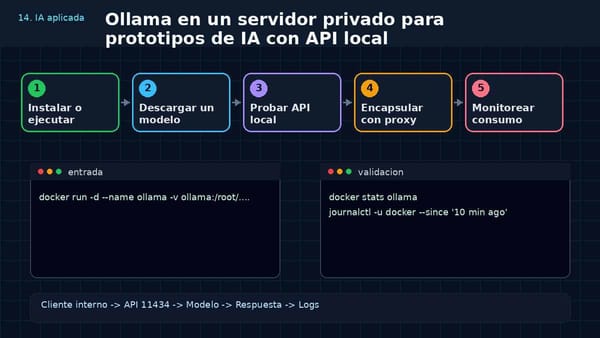
Ollama en un servidor privado con API local para IA
Instala Ollama en un servidor privado escuchando solo en local, con un proxy que ponga TLS, autenticación y límite de peticiones antes de abrirlo a nadie.
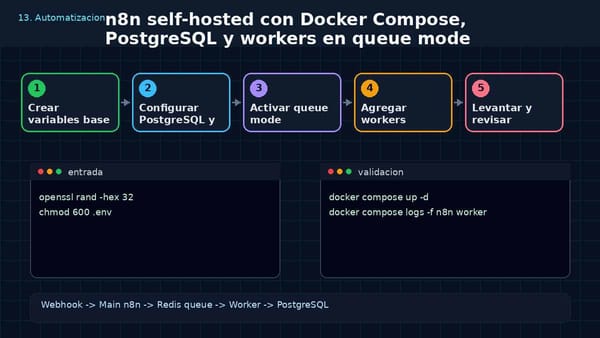
n8n self-hosted en queue mode con Docker Compose
Escala n8n self-hosted en modo cola: PostgreSQL y Redis en red interna, workers y procesadores de webhook separados, y respaldo antes de migrar.
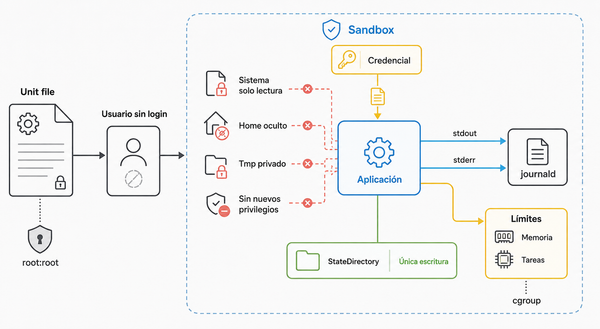
Servicios systemd endurecidos para tus apps en Linux
Crea unidades systemd endurecidas: usuario sin login, credenciales como archivo, sandboxing del sistema de archivos y límites de memoria y procesos.
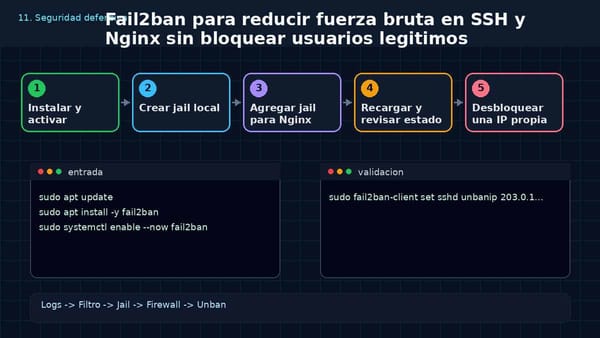
Fail2ban en Debian y Ubuntu para SSH y Nginx
Configura Fail2ban en Debian o Ubuntu con jails para SSH y Nginx, valida los filtros contra logs reales y conserva tu acceso administrativo.
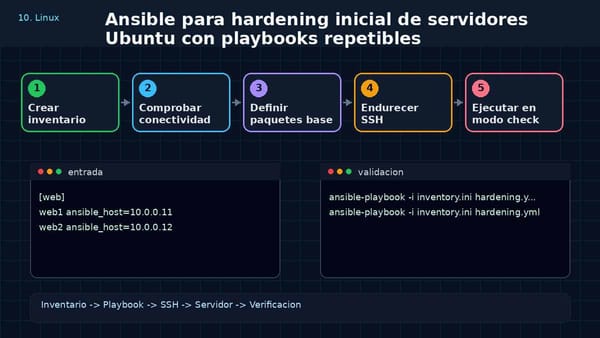
Hardening de Ubuntu con Ansible y playbooks repetibles
Aplica una línea base de seguridad en Ubuntu con Ansible: validación del playbook, check mode, servidor canario y comprobación de idempotencia.
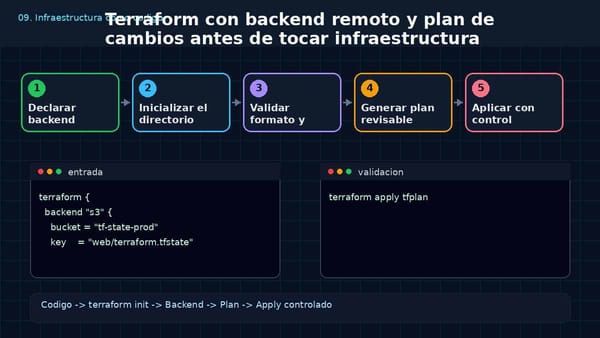
Terraform con backend remoto: revisar el plan antes
Migra el state de Terraform a un backend remoto con bloqueo y aplica exactamente el plan que revisaste, con permisos mínimos y respaldo previo del state.
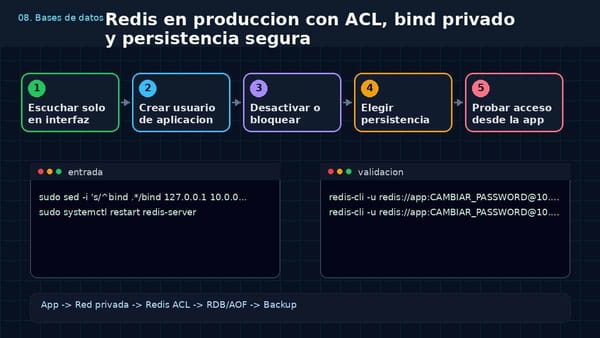
Redis en producción: ACL, bind privado y persistencia
Endurece Redis en producción: escucha solo en la interfaz privada, usuarios ACL separados para app y administración, y persistencia sin perder datos.
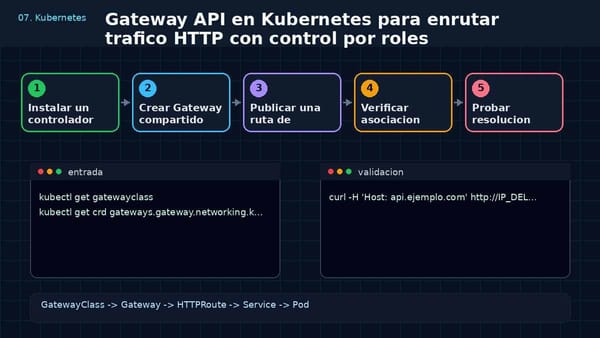
Gateway API en Kubernetes: enrutar HTTP por roles
Enruta tráfico HTTP en Kubernetes con Gateway API: un Gateway compartido, HTTPRoutes por equipo, permisos separados por rol y reparto por peso para un canary.
Únete a la comunidad
para más
beneficios
✓ 90+ miembros
